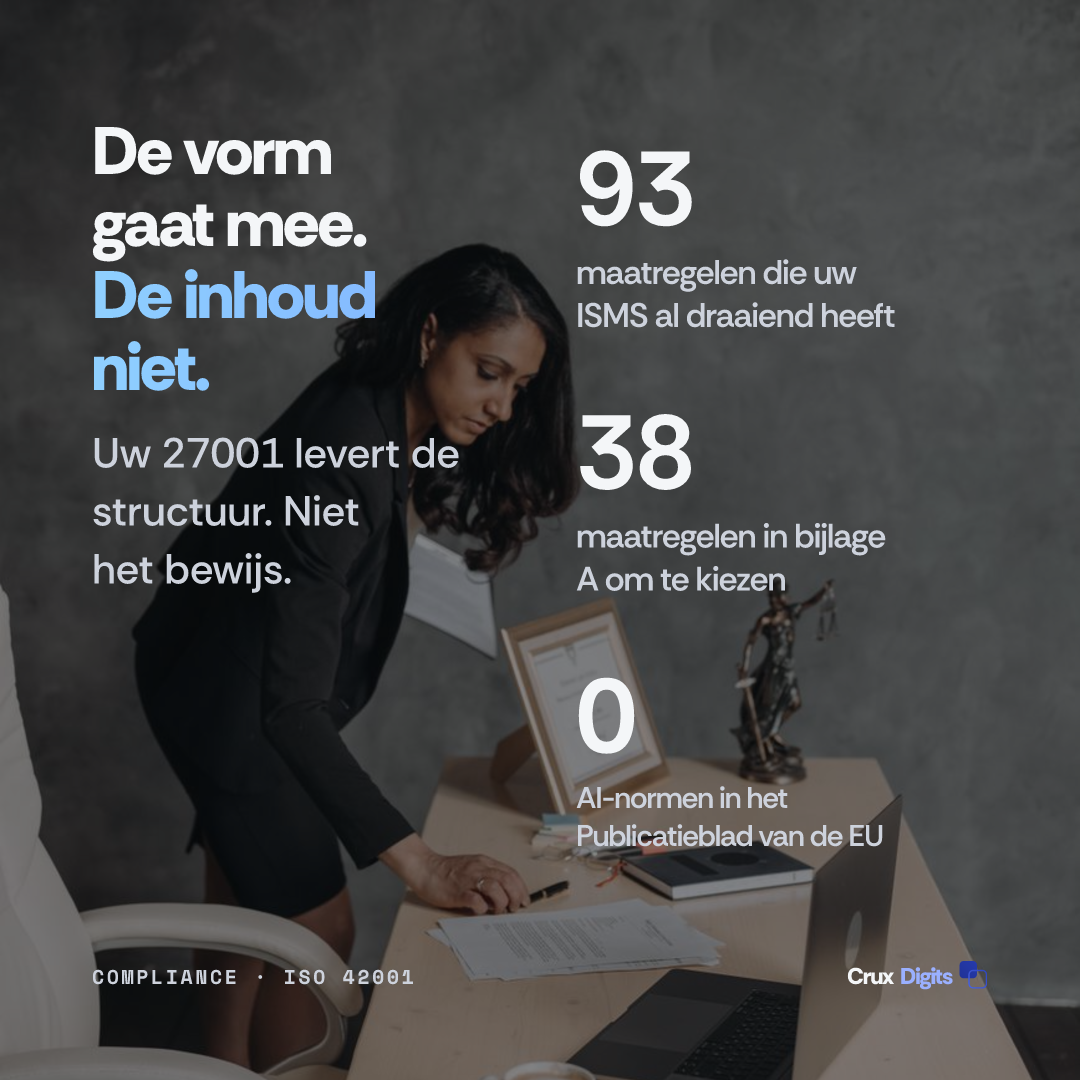
ISO/IEC 42001 en ISO/IEC 27001 hebben dezelfde managementsysteemstructuur. Een gecertificeerd ISMS geeft u dus een echte voorsprong: context, leiderschap, risicobehandeling, gedocumenteerde informatie, interne audit, directiebeoordeling en corrigerende maatregelen gaan allemaal mee. Wat niet meegaat, is het onderwerp dat u beheerst. Uw ISMS beschermt informatie. Een AI-managementsysteem bestuurt systemen die beslissingen produceren. En geen van beide certificaten geeft u een vermoeden van conformiteit onder de AI Act.
Heeft uw organisatie ISO/IEC 27001 en werken er in Nederland of Vlaanderen ruwweg 250 tot 5.000 mensen, dan gaat dit over u: de IT-manager, IT-directeur, informatiemanager of security officer die het beheert. U heeft het certificaat, u heeft een auditkalender met de naam van een lead auditor erop, en iemand in de business heeft nu gehoord dat AI een eigen certificaat nodig heeft. De vraag is hoeveel van de machinerie die u al betaalt hergebruikt kan worden, en wat het certificaat werkelijk antwoordt als een klant ernaar vraagt.
Wat vraagt ISO 42001 dat ISO 27001 niet vraagt?
ISO/IEC 42001:2023 is editie 1, gepubliceerd in december 2023, en nog steeds de enige editie. ISO omschrijft het toepassingsgebied als eisen en richtlijnen voor organisaties die AI-systemen ontwikkelen, leveren of gebruiken. Dat is ruimer dan de meeste lezers denken: wie het model van iemand anders laat draaien, valt er ook onder.
Het echte verschil tussen beide normen zit in de definitie van risico. ISO/IEC 27001:2022 beoordeelt risico voor de vertrouwelijkheid, integriteit en beschikbaarheid van informatie, bekeken vanuit de organisatie. ISO/IEC 42001 vraagt u de impact van een AI-systeem op personen en op groepen mensen te beoordelen, ook mensen die geen klant van u zijn en nergens mee hebben ingestemd. Uw huidige risicomethode rekent in euro's en uitvaltijd. Ze rekent niet in een verkeerde beslissing over een persoon. Dat is een nieuw instrument, geen extra tabblad in hetzelfde spreadsheet.
Bijlage A van ISO/IEC 42001 bevat 38 beheersmaatregelen in negen gebieden, gekozen via een verklaring van toepasselijkheid, precies zoals uw 27001-mensen al werken. Zes van die gebieden hebben geen directe tegenhanger in uw ISMS:
- Een AI-impactbeoordeling, gericht naar buiten op de mensen die het raakt in plaats van naar binnen op de organisatie.
- De levenscyclus van het AI-systeem als beheerst proces met benoemde poorten, niet als project dat eindigt bij livegang.
- Herkomst en kwaliteit van data, zowel voor trainingsdata als voor de invoer die tijdens gebruik binnenkomt.
- Informatie aan belanghebbenden, wat een informatieplicht is en geen beveiligingsmaatregel.
- Het gebruik van AI: een set maatregelen aan de afnemerskant, die bestaat omdat de norm ook organisaties dekt die alleen inkopen.
- Relaties met derden, uitgedrukt in gedrag van het model en in verantwoordelijkheid, waar de leveranciersclausules van 27001 bij het verwerken van data ophouden.
Welke delen van uw ISMS zijn overdraagbaar, clausule voor clausule?
Beide normen volgen de geharmoniseerde ISO-structuur, dus clausules 4 tot en met 10 sluiten een op een aan. Daarom is het eerlijke antwoord op "hoeveel kunnen we hergebruiken" dat u het grootste deel van de machinerie hergebruikt en bijna niets van de inhoud. Clausule voor clausule:
- Clausule 4, context en toepassingsgebied. Overdraagbaar als proces. Herschrijf de grens: het toepassingsgebied van een AIMS loopt om AI-systemen en om de processen waarin ze worden gebouwd en gedraaid, en dat komt zelden overeen met uw ISMS-scope.
- Clausule 5, leiderschap en beleid. Overdraagbaar. U heeft een AI-beleid als eigen document nodig; heeft u er al een geschreven voor de geletterdheidsplicht uit de AI Act, behandel dat dan als het eerste concept, niet het eindresultaat.
- Clausule 6, risico's en kansen. De procedure is overdraagbaar, de criteria niet. Houd de methode en voeg een impactschaal toe die rekent in geraakte mensen en verkeerde uitkomsten.
- De verklaring van toepasselijkheid. Het mechanisme is exact hetzelfde: 38 maatregelen uit bijlage A in plaats van de 93 van 27001, met dezelfde plicht elke uitsluiting schriftelijk te onderbouwen.
- Clausule 7, competentie en gedocumenteerde informatie. Overdraagbaar, met één reële kostenpost. Uw interne auditors en risico-eigenaren missen AI-competentie, en de auditors van de certificerende instelling net zo goed.
- Clausule 8, uitvoering. Hier is het minste te hergebruiken. Poorten in de levenscyclus, impactbeoordelingen en vastlegging van dataherkomst zijn nieuwe artefacten, geen omgedoopte oude.
- Clausules 9 en 10, interne audit, directiebeoordeling, afwijkingen en corrigerende maatregelen. Vrijwel onveranderd overdraagbaar. Zelfde kalender, zelfde formulieren, ander bewijs.
- Beheersing van leveranciers is waar beide normen het scherpst uiteenlopen. 27001 vraagt of uw leverancier uw data beschermt. 42001 vraagt of u weet wat het model doet, wie het mag wijzigen en wie antwoordt als het antwoord fout is.
Twee gevolgen voor uw planning. Ten eerste werkt de gecombineerde audit die Nederlandse certificerende instellingen al voor 27001 en 9001 verkopen hier ook, en dat is de minst kostbare route: één scope, één kalender, één directiebeoordeling, twee certificaten. Ten tweede is het hergebruik het grootst in precies die clausules waar uw auditor de minste tijd aan besteedt. Lees "de meeste clausules zijn overdraagbaar" dus niet als "het meeste werk is al gedaan".
Maakt certificering voor ISO 42001 u AI Act-conform?
Nee, en de reden is procedureel en niet technisch. Artikel 40 van de AI Act verbindt een vermoeden van conformiteit aan geharmoniseerde normen waarvan de referenties in het Publicatieblad van de EU zijn bekendgemaakt, en aan niets anders. De Commissie zegt het zelf onomwonden op haar eigen standaardisatiepagina: het toepassen van normen blijft vrijwillig, en het is de vermelding in het Publicatieblad die rechtszekerheid geeft.
De Commissie heeft CEN en CENELEC gevraagd normen te leveren op tien terreinen, van risicomanagement tot conformiteitsbeoordeling. Dat werk ligt bij het gezamenlijke technische comité JTC 21. De eerste is klaar: EN 18286:2026, "Artificial intelligence. Quality management system for EU AI Act regulatory purposes", gepubliceerd in juli 2026 en geschreven voor het kwaliteitsmanagementsysteem dat artikel 17 eist van aanbieders van AI-systemen met een hoog risico. Het is een eigen Europese norm geworden en geen overname van ISO/IEC 42001, omdat de Commissie vond dat de doelen en definities van 42001 niet aansluiten op de kwaliteitseis uit de AI Act. ISO/IEC 42001 is los daarvan in maart 2026 in Europa overgenomen als EN ISO/IEC 42001:2026, en een Europese overname is geen vermelding in het Publicatieblad.
Dit punt is voor ons al gemaakt, en goed gemaakt. lawandtechnology.eu zette het in juli 2026 uiteen: zolang de geharmoniseerde normen niet zijn vermeld, vervangt geen enkel certificaat conformiteit met de AI Act. Wij zijn het daarmee eens en claimen de observatie niet. Wat dat stuk niet doet, omdat het niet voor u is geschreven, is zeggen wat dit betekent voor een Nederlandse IT-organisatie die AI inkoopt in plaats van bouwt.
Dan dat deel. Artikel 17 is een plicht voor de aanbieder. Neemt uw organisatie een model of een product in licentie, configureert u het en zet u het in voor medewerkers of klanten, dan bent u gebruiksverantwoordelijke, en dan is de norm die het dichtst bij vermelding staat een norm waarop u nooit wordt getoetst. Uw eigen blootstelling zit elders: de plicht tot AI-geletterdheid, de verplichtingen voor de gebruiksverantwoordelijke van een systeem met hoog risico, de transparantieplichten, en de deadlines, die de Digital Omnibus heeft verschoven. Heeft u uw eigen systemen nog niet geclassificeerd, begin daar, want dat antwoord bepaalt welke van deze alinea's op u van toepassing is.
Verandert de Nederlandse accreditatielaag wat een certificaat waard is?
Ja, en dit is het deel waar een Nederlandse security officer morgen iets mee kan. Certificeren tegen 42001 gebeurt onder ISO/IEC 17021-1, en sinds 7 juli 2025 is er een AI-specifieke aanvulling: ISO/IEC 42006:2025, editie 1, 31 pagina's, met aanvullende eisen aan de instellingen die een AI-managementsysteem auditen en certificeren, inclusief competentie-eisen per auditrol. Het vervangt 17021-1 niet; het komt erbovenop.
De datums lopen niet gelijk, en dat is het bruikbare detail. De Raad voor Accreditatie gaf de eerste Nederlandse ISO 42001-accreditaties begin januari 2025 aan BSI en DNV en maakte dat op 27 januari 2025 bekend, een half jaar voordat 42006 werd gepubliceerd. In Vlaanderen is BELAC de tegenhanger, en daar gelden dezelfde vragen. Accreditatie-instanties hebben 42006 daarna omgezet in werkbare criteria en er zijn meer certificeerders bij gekomen. Twee certificaten met hetzelfde normnummer erop kunnen dus wezenlijk verschillende dingen achter zich hebben, afhankelijk van wie de certificeerder accrediteerde en wanneer. Een officieel aantal om aan te toetsen is er ook niet: de ISO Survey houdt 42001 nog niet bij, dus elk marktcijfer dat u leest is bij elkaar geraapt uit persberichten.
Wat vraagt u aan een leverancier die een ISO 42001-certificaat laat zien?
Behandel het zoals u een 27001-certificaat behandelt: lees de scope voordat u naar het logo kijkt. Vijf vragen, in deze volgorde:
- Welke rechtspersoon, en wat staat er in de scopeverklaring? Een certificaat dekt een omschreven scope, geen bedrijf. Staat het AI-product dat u koopt er niet in, dan gaat het certificaat over iets anders.
- Welke van de 38 maatregelen uit bijlage A zijn uitgesloten, en met welke onderbouwing? Vraag om de verklaring van toepasselijkheid zelf, niet om een samenvatting. In de uitsluitingen zit het interessante leeswerk.
- Welke accreditatie-instantie, en toetst die tegen 42006? Een niet-geaccrediteerd certificaat is niet waardeloos, maar het is een andere bewering, en de eerst geaccrediteerde certificeerders zijn onder eerdere afspraken beoordeeld.
- Wat zegt het certificaat over het model dat u werkelijk gaat gebruiken? Meestal niets, want het basismodel is voor uw leverancier ook een derde partij, en 42001 vraagt hem die relatie te beheersen, niet het model te garanderen.
- Wat kan er in productie veranderen zonder RFC? Een certificaat antwoordt dat nooit, uw wijzigingsproces hangt ervan af, en dezelfde blinde vlek duikt op bij shadow AI.
Heeft u het dan nodig?
Drie antwoorden, en welke de uwe is hangt af van waarom het u gevraagd wordt. Verkoopt u diensten of software met AI erin aan professionele inkoop, dan wordt certificering de poort, en de prijs van het niet hebben komt binnen als een verloren tender en niet als een boete. Bent u gebruiksverantwoordelijke met een gecertificeerd ISMS en zonder externe vraag, breid dan de ISMS-scope uit, voer de clausules van 42001 uit zonder te certificeren, en koop het certificaat de eerste keer dat een klant er schriftelijk om vraagt; u houdt het grootste deel van het governancevoordeel zonder een tweede controlecyclus. En bent u echt aanbieder van een systeem met hoog risico, dan is 42001 een nuttig kader maar niet het document waar een conformiteitsbeoordeling om vraagt. Houd EN 18286 en het Publicatieblad in de gaten.
Eén ding hoort er expliciet bij, want wij zijn zelf een AI-leverancier die over leveranciersborging schrijft. Wij draaien uw ISMS niet, uw audit niet en uw certificeringstraject niet, en wij zijn niet uw ICT-partner. Waar u ons wel op mag houden, is de laag waaruit een AIMS zijn bewijs haalt: de evaluatieset, de data-afspraken, het model- en promptregister, en de vastlegging van wie wat wanneer heeft gewijzigd. Houd die aan uw kant van de streep en uw AI-managementsysteem heeft iets echts om te auditen. Wilt u die laag laten bouwen naast de IT-organisatie die u al heeft, dan is dat het werk dat wij doen.
Een consultant zegt waar AI loont; Crux Digits bouwt het ook. Vaste prijs per stap, één vaste expert, vanuit Utrecht.
AI-consultancy in Nederland →