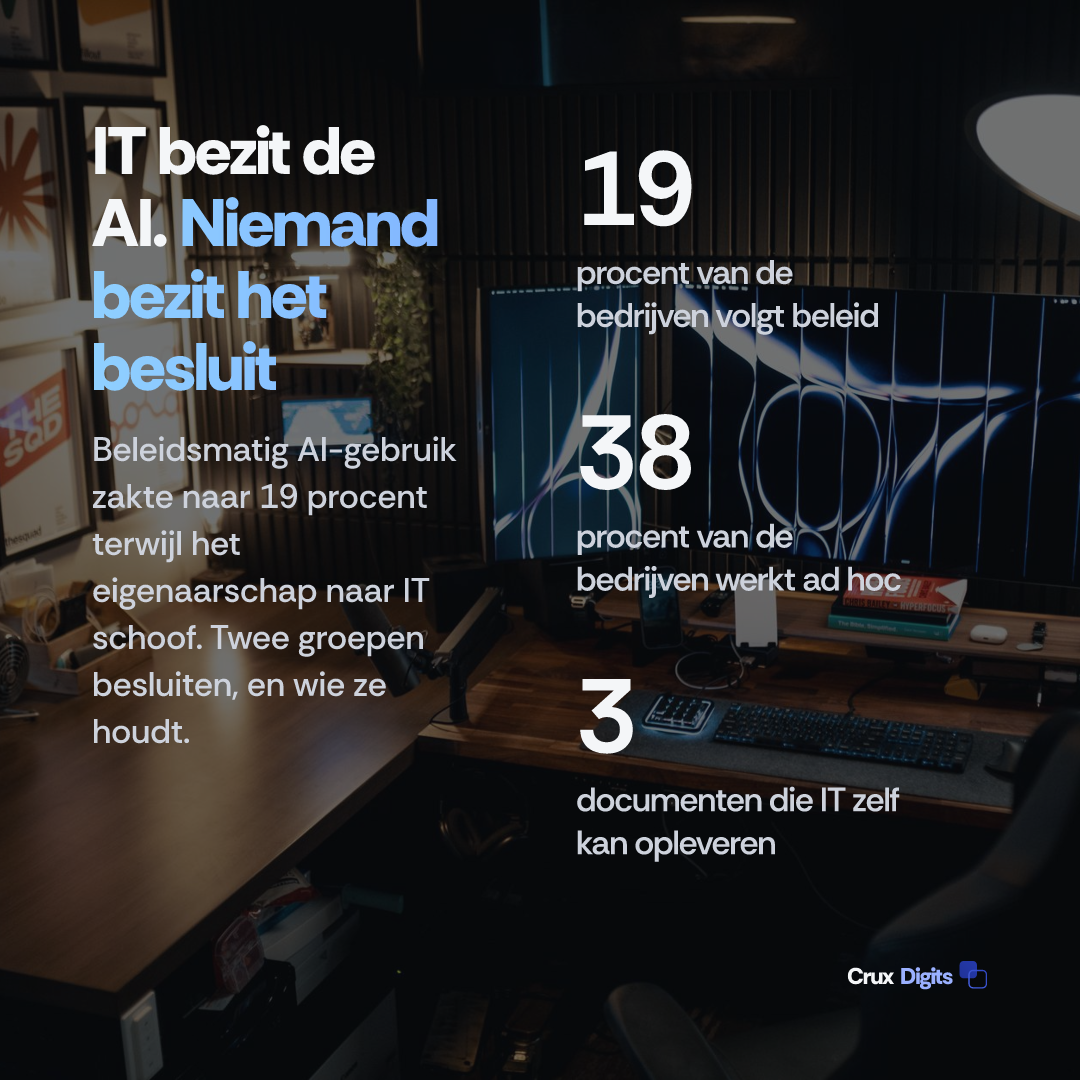
Nederlandse organisaties hebben de verantwoordelijkheid voor AI dit jaar bij de IT-afdeling gelegd, terwijl het aandeel organisaties waarvan het AI-gebruik op beleid en doelstellingen rust daalde van 27 naar 19 procent. Ad-hocgebruik steeg van 32 naar 38 procent. IT bezit nu iets wat de organisatie meer gebruikt en minder besluit. Hieronder staat wat u als IT-manager zelf kunt afhandelen, waarvoor u een eigenaar in de business nodig hebt, en welke drie documenten het gat dichten.
De lezer die wij voor ons zien is een IT-manager, informatiemanager, IT-directeur of security officer bij een Nederlandse organisatie van 250 tot 5.000 medewerkers, met een ICT-partner, een eigen IT-team, of beide. Wij zijn een gespecialiseerde AI-leverancier die naast die partijen werkt. Wij doen geen infrastructuur, geen servicedesk en geen netwerk, en de naad die hieronder staat is precies de naad waarin wij elke keer landen.
Wat vond het AI-Trendonderzoek 2026 werkelijk?
Berenschot en Nyenrode Business Universiteit publiceerden het AI-Trendonderzoek 2026 op 9 oktober, onder de titel eerst strategie, dan pas AI. Er deden ruim 200 respondenten bij Nederlandse organisaties aan mee, en de hoofdlijn is geen afkoeling. Het enthousiasme nam toe: het aandeel met een leidende AI-visie ging van 74 naar 83 procent, en ongeveer driekwart noemt AI-gebruik nu wenselijk, tegen 65 procent een jaar eerder. Risk en Business meldde die cijfers op 9 oktober 2026.
Daaronder bewegen twee lijnen de andere kant op. Ad-hocgebruik klom van 32 naar 38 procent. Structureel gebruik op basis van beleid en doelstellingen zakte van 27 naar 19 procent. Meer organisaties hebben een visie, en minder organisaties handelen ernaar.
Het verslag van het rapport in Consultancy.nl voegt het cijfer toe dat voor een IT-organisatie het meest betekent: het aandeel organisaties dat niemand als eigenaar van AI-kennis had aangewezen, daalde van ongeveer 30 procent in 2025 naar 10 procent, en dat eigenaarschap komt steeds vaker bij IT te liggen, mede omdat de datakwaliteit nog niet op orde is en er technische kennis nodig is om fouten eruit te houden. Hetzelfde verslag meldt dat 37 procent van de organisaties medewerkers geen enkele AI-training aanbiedt, noemt digitale veiligheid, AI-vaardigheid, juistheid van de output, datakwaliteit en kennis van medewerkers als de vijf grootste uitdagingen, en meldt dat bijna 40 procent van de respondenten in de dienstensector AI-gebruik structureel noemt tegen 20 procent in de industrie. Alle cijfers in deze alinea komen uit dat ene verslag. Wij hebben het rapport zelf niet gelezen, dat achter een aanvraagformulier staat, dus wij geven ze door zoals ze gemeld zijn en niet als iets wat wij hebben gecontroleerd.
Waarom maakt AI bij IT het beleidsprobleem groter?
De auteurs van het rapport trekken de juiste conclusie en stoppen een stap voor het gevolg. Hun betoog is, zoals ManagementSite het samenvatte, dat organisaties AI mogelijk te veel als technologievraagstuk behandelen, terwijl structureel gebruik besluiten vraagt over strategie, governance, data en de inrichting van de organisatie. In het hierboven aangehaalde verslag van Consultancy.nl gaan de auteurs een stap verder: wie verantwoordelijk is voor de bedrijfsvoering beslist of AI gewenst of nodig is, en de IT-afdeling ondersteunt daarbij.
Met die diagnose zijn wij het eens. Het gevolg in de praktijk is harder dan het klinkt. Als het eigenaarschap van AI-kennis bij IT is samengetrokken terwijl de besluiten die gebruik structureel maken bij de business liggen, dan heeft de enige afdeling met een actielijst geen bevoegdheid over wat erop staat. Elk verzoek komt terecht op een bureau dat hoe kan antwoorden, maar niet of. Dat is de patstelling achter een visiecijfer van 83 procent en een beleidscijfer van 19 procent.
Nederlandse organisaties van deze grootte hebben meestal een functie die precies voor dit gat is gemaakt: de informatiemanager, die tussen de vraag uit de business en het aanbod uit IT zit en voor geen van beide alleen verantwoordelijk is. Waar die rol nog bestaat, is dat de juiste plek voor het AI-dossier, en is de vraag of er een mandaat bij is gegeven of alleen een map. Waar de rol in een eerdere reorganisatie is wegbezuinigd, landt AI standaard bij infrastructuur of bij security, en erft het hun reflexen: het wordt iets om in te dammen in plaats van iets om te richten. Tekenen wie welke rij houdt voordat er iets gebouwd wordt, noemen wij een AI-RACI.
Welke AI-besluiten kunt u als IT-manager alleen nemen?
De nuttige zet is om dit niet als een stapel te behandelen. Splits elke open AI-vraag in twee groepen en de patstelling wordt een routeringsvraag.
Groep een is volledig de uwe, zonder akkoord uit de business: welke AI-endpoints bereikbaar zijn vanaf het bedrijfsnetwerk en welke identiteiten ze mogen aanroepen; wat er wordt gelogd bij een AI-aanroep en hoe lang die log bewaard blijft; of een AI-tool in het reguliere wijzigingsproces komt en op welk niveau; welke leveranciers op het register staan en welk bewijs ieder van hen aanlevert; en de dataclassificatie die bepaalt wat in een model geplakt of geïndexeerd mag worden.
Groep twee is niet de uwe, hoe hard er ook om gevraagd wordt: of een proces überhaupt geautomatiseerd moet worden; wie verantwoordelijk is als een verkeerd antwoord bij een klant terechtkomt; of de tijd die een tool vrijmaakt opnieuw wordt ingezet of wordt weggehaald; en welke begrotingspost het systeem betaalt nadat de pilot voorbij is.
De meeste AI-beleidsstukken mislukken omdat ze groep twee proberen te regelen door groep een op te schrijven. Een regel dat er geen vertrouwelijke gegevens in een publieke chatbot gaan, is groep een, en die kan een IT-organisatie op een dinsdag uitvaardigen. Een zin dat de schadeafdeling AI gebruikt voor eerstelijnstriage is groep twee, en geen technisch beleid kan dat toekennen. Als een conceptbeleid blijft hangen in de review, kijk dan in welke groep de vastgelopen passage hoort. Het is bijna altijd de tweede. Schrijft u het gebruiksbeleid zelf, dan behandelt onze handleiding voor het opstellen van AI-beleid de tekst van groep een volledig.
Wat eist de AI-verordening na de herziening van juli 2026?
In de berichtgeving over het onderzoek komt een regel terug die stilletjes niet meer klopt: dat de AI-verordening sinds februari 2025 een voldoende niveau van AI-vaardigheid eist. Dat was het oorspronkelijke artikel 4. Verordening (EU) 2026/1744, de digitale omnibus over AI, sinds 27 juli 2026 in werking, heeft het vervangen. Aanbieders en gebruiksverantwoordelijken moeten nu maatregelen nemen die de ontwikkeling van AI-vaardigheid ondersteunen bij personeel en anderen die namens hen AI-systemen bedienen, en de tekst stelt uitdrukkelijk dat zij geen specifiek niveau van AI-vaardigheid voor een individu hoeven te garanderen. Gibson Dunn beschreef dezelfde verzachting toen de omnibus nog een voorstel was.
Voor een IT-manager verandert dat het document, niet de inspanning. Wat u moet kunnen laten zien, is een vastlegging van aangeboden maatregelen, aan wie en wanneer, afgestemd op het risico van wat die mensen bedienen. U hebt geen voldoende per medewerker nodig. Dat is een ander document dan de meeste organisaties nu aan het bouwen zijn, en een lagere lat dan een kop over ongetrainde medewerkers suggereert. Dezelfde verordening schoof de hoogrisicoverplichtingen uit bijlage III door naar 2 december 2027, en dat is uitstel en geen afschaffing: bouwt u een hoogrisicosysteem, dan hebt u meer tijd en niet minder werk. Onze AI Act-checklist volgt de huidige tekst, en AI-training voor bedrijven is waar de maatregelen zelf uit komen.
Welke drie documenten maken ad-hocgebruik controleerbaar?
Geen van deze drie heeft een strategie van de directie nodig, en een IT-organisatie kan ze alle drie in twee weken opleveren.
Ten eerste een gebruiksregister. Eén regel per AI-toepassing, niet per tool: het proces dat het raakt, een eigenaar met naam in de business, de datasoorten die erin gaan, de leverancier, en de datum van de laatste beoordeling. Een licentieoverzicht vertelt u wat er is gekocht. Een gebruiksregister vertelt u wat er wordt besloten, en dat is precies de vraag die nu niemand kan beantwoorden.
Ten tweede een besluitenlijst. Voor elke regel in het register: in welke van de twee groepen de open vraag hoort, en de naam van de persoon die hem houdt. Drie kolommen, één pagina. Het doel is om de niet-toegewezen besluiten tot een lijst te maken in plaats van een gevoel.
Ten derde een maatregelenlog voor artikel 4: welke AI-vaardigheid is aangeboden, aan welke rollen, op welke datum, en welke onderdelen verplicht waren voor mensen van wie de output bij een klant komt. Dit is het bewijs waar de herschreven plicht om vraagt. Het is goedkoop om vanaf dag één bij te houden en duur om twee jaar later te reconstrueren.
Wat gebeurt er met uw leverancierslijst bij ad-hocgebruik?
Ad-hocgebruik op 38 procent is geen abstractie. Het betekent tools die zijn binnengekomen via declaraties, gratis versies en persoonlijke accounts. Elk daarvan is een verwerker die niemand heeft beoordeeld, en in deze grootteklasse bijt dat twee keer: zorgplichtmaatregelen voor de toeleveringsketen onder de Cyberbeveiligingswet voor organisaties die eronder vallen, en de beheersmaatregelen voor leveranciersrelaties in een ISO 27001-verklaring van toepasselijkheid voor iedereen die gecertificeerd is of daarnaar toe werkt. Het register is het document waar zowel de auditor als de vragenlijst van de klant om vraagt. Wij schreven eerder over het opsporen van shadow AI en de rol van de ondernemingsraad en over ISO 42001 naast een bestaande ISO 27001.
Er is een leverancierslandschapsvariant van hetzelfde probleem. Wanneer een gespecialiseerde AI-leverancier aanschuift in een landschap dat uw ICT-partner al beheert, is het register wat voorkomt dat beide partijen aannemen dat de ander een toepassing had gedekt. Wij zijn die specialist, en het eerste wat wij willen zien is het register, niet de architectuur.
Wat wij in de eerste dertig dagen zouden doen
Week één: bouw het register uit wat u al hebt liggen. Declaratiegegevens, SSO- en identiteitslogs, en een enquête van twee vragen die vraagt wat mensen gebruiken en voor welke taak. Begin niet met beleid schrijven. U kunt geen beleid schrijven over een verzameling toepassingen die u niet hebt opgeschreven.
Week twee: sorteer elke regel in groep een en groep twee, handel groep een die week zelf af, en stuur groep twee naar boven met bij elk punt een naam voorgesteld in plaats van een open vraag. Week drie: zet het maatregelenlog op en maak één korte module verplicht voor rollen van wie de output bij een klant komt. Week vier: stuur de directie één pagina met wat er in gebruik is, wie elke toepassing bezit, en welke besluiten nog niet genomen zijn.
Die pagina is de strategie waar het rapport om vraagt, van onderaf geschreven in plaats van van bovenaf afgewacht. In onze ervaring is het ook de enige versie die een inkoopcyclus overleeft. Wilt u het langere beeld van hoe de Nederlandse adoptie hier is uitgekomen, dan hebben wij vijf jaar Eurostat-data over AI-gebruik in Nederlandse bedrijven uit elkaar getrokken. Wilt u hulp om een register om te zetten in een plan, dan is dat wat wij voor middelgrote organisaties doen.
Laatst bijgewerkt op 14 oktober 2026. Cijfers uit het AI-Trendonderzoek 2026 zoals gemeld in de Nederlandse vakpers in oktober 2026; tekst van de AI-verordening zoals gewijzigd door Verordening (EU) 2026/1744, in werking sinds 27 juli 2026.
Een consultant zegt waar AI loont; Crux Digits bouwt het ook. Vaste prijs per stap, één vaste expert, vanuit Utrecht.
AI-consultancy in Nederland →