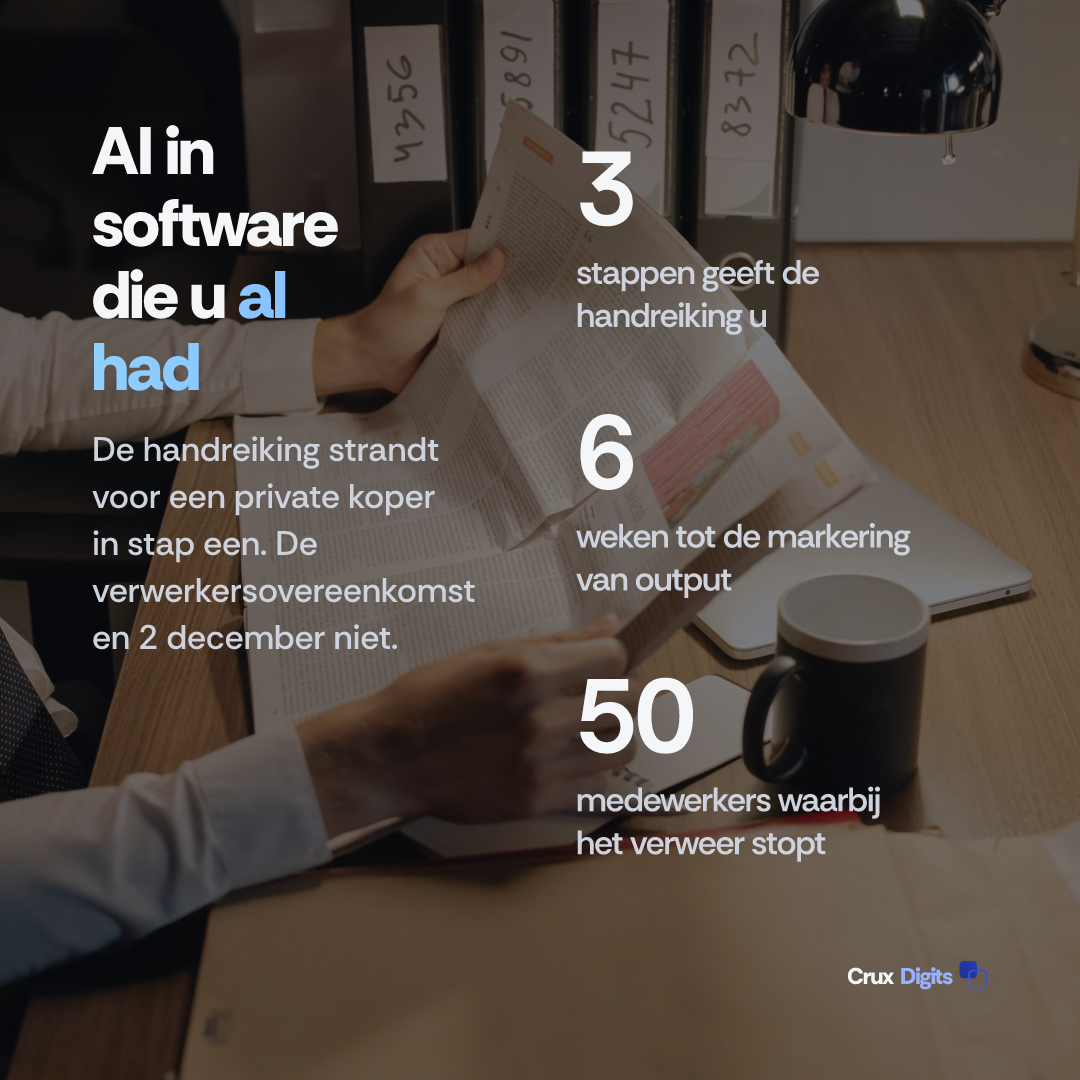
Als een leverancier AI toevoegt aan software waarvoor u al een licentie heeft, geeft de nieuwe handreiking van de overheid drie stappen: toets het contract, bepaal het risico, leg een addendum vast. Voor een private koper van 250 tot 5.000 fte levert stap een bijna altijd hetzelfde antwoord op, namelijk dat de leverancier het mocht. Wat dan nog wel werkt: de verwerkersovereenkomst en een datum uit de AI-verordening, 2 december 2026, die uw leverancier vermoedelijk niet heeft genoemd.
Wat zegt de handreiking over een AI-update in een bestaand contract?
Het ministerie van Binnenlandse Zaken publiceerde op 30 september 2026, de datum die PIANOo noemt, Help! Mijn huidige dienst krijgt een update met AI erin, wat te doen?, een gezamenlijke handreiking van het Rijk, de provincies (IPO), de gemeenten (VNG), de waterschappen en het Netwerk van Publieke Dienstverleners. PIANOo bracht hem als eerste; VNG en Digitale Overheid volgden in de tweede week van oktober, en dat is het moment waarop de meesten hem zagen. De vakpers volgde op 14 oktober en het document zelf staat op open.overheid.nl.
Het zijn drie stappen. Een: stel vast of de AI-component in strijd is met het doel en de voorwaarden van het contract dat u al heeft gesloten. Twee: bepaal het risico en het beoogde gebruik van die component. Drie: leg aanvullende afspraken vast in een addendum met specifieke AI-voorwaarden. PIANOo is helder over waarom het stuk er is: bestaande inkoopvoorwaarden bieden hiervoor vaak onvoldoende bescherming en voldoen nog niet aan de eisen van de AI-verordening. Het is een eerste deel; onder de Nederlandse Digitaliseringsstrategie wordt een breder inkoopkader voor AI geschreven, dat moet aansluiten op ARBIT bij het Rijk en GIBIT bij gemeenten.
Twee details bepalen of hier iets van voor u geldt. De handreiking is gericht aan inkopers en functioneel beheerders bij publieke organisaties, en stap een veronderstelt dat u een doelbepaling heeft die het toetsen waard is. Voor een gemeente kloppen beide aannames. Voor een productiebedrijf met 900 medewerkers, twee ERP-omgevingen en een Microsoft-landschap geen van beide.
Waarom loopt stap een vast bij de meeste private kopers?
Een publieke koper die onder ARBIT of GIBIT contracteert heeft een onderhandelde basis om naar te wijzen, en GIBIT 2025 bevat AI-specifieke bepalingen; die liepen we na in AI-inkoopvoorwaarden en waar de EU-modellen tekortschieten. Een private koper van deze omvang tekende het orderformulier en de algemene voorwaarden van de leverancier zelf, en daarin staat bijna altijd een eenzijdig recht om de dienst te wijzigen. Stap een levert dan op dat de leverancier dit mocht doen, en daar houdt het pad op.
Het Nederlandse recht heeft wel een antwoord op een onredelijk beding, en juist dat deel staat voor deze lezer in de meeste stukken verkeerd om. Artikel 6:233 sub a BW laat u een beding in algemene voorwaarden vernietigen dat onredelijk bezwarend is, en een beding dat ruim genoeg is om een wezenlijk andere dienst te leveren is daarvoor een kandidaat. Artikel 6:235 BW ontzegt die bescherming vervolgens aan grotere ondernemingen: kort gezegd aan partijen die hun jaarrekening openbaar hebben gemaakt, of bij wie op het moment van contractsluiting vijftig of meer personen werkzaam zijn. Het verweer dat een bedrijf met dertig medewerkers kan voeren, kan een organisatie met 900 medewerkers niet voeren. Mauritz Kop zette dit mechanisme in augustus 2026 in het Nederlands uiteen, inclusief de opzegroute voor duurovereenkomsten via het arrest De Ronde Venen/Stedin. Zijn stuk is de beste behandeling van de bedingmechaniek in welke taal dan ook, en hij noemt de ene route die een grote onderneming wel houdt: artikel 6:248 lid 2 BW, de derogerende werking van redelijkheid en billijkheid. Dat is een zwaarder betoog dan vernietiging en geen middel waarop u uw planning baseert.
Wat niemand heeft opgeschreven is het gevolg voor deze omvangsklasse. Uw contractuele positie is het zwakst op precies het punt waar uw landschap het grootst is. De informatiemanager in het middensegment zit in de slechtste van twee werelden: te groot voor het verweer uit 6:233, te klein om met elke SaaS-leverancier in een portfolio van veertig applicaties eigen voorwaarden te bedingen. Accepteer dat, en de vraag wordt welke andere middelen u wel heeft.
Welk middel werkt nog wel als het contractuele beding faalt?
De verwerkersovereenkomst, omdat het recht dat daaraan hangt procedureel is en niet afhangt van een redelijkheidstoets. Zodra de AI-functie van een leverancier een nieuwe subverwerker binnenbrengt, een modelaanbieder of een andere cloudregio, geldt artikel 28 lid 2 AVG: de verwerker neemt geen andere verwerker in dienst zonder voorafgaande specifieke of algemene schriftelijke toestemming van de verwerkingsverantwoordelijke, en bij een algemene toestemming licht de verwerker de verwerkingsverantwoordelijke in over beoogde veranderingen inzake de toevoeging of vervanging van andere verwerkers, waarbij die de mogelijkheid krijgt bezwaar te maken.
Lees goed wat dat wel en niet is. Het is een recht om geïnformeerd te worden en een recht om bezwaar te maken. Het is geen veto, geen opschortingsrecht en geen opzeggingsrecht; wat een bezwaar oplevert hangt volledig af van wat uw eigen overeenkomst daarna regelt, en Kop behandelt de meldingen van dertig dagen waarin stilzwijgen als instemming geldt en de aansprakelijkheidsketen uit artikel 28 lid 4. Dat gaan wij hier niet overdoen. Het operationele punt voor een IT-manager is smaller: de subverwerkersmelding is doorgaans het enige moment waarop de wijziging u schriftelijk bereikt in plaats van in release notes te staan. Een AI-schakelaar behandelen als een subverwerkerswijziging in plaats van als een productupdate is kleinere bedrijven eerder aangeraden; bij deze omvang is het punt scherper, omdat die melding de enige trigger is die bij een met naam genoemd persoon landt. Het betekent ook dat de mailbox van de privacy officer het vroegste waarschuwingssysteem van de IT-organisatie is. Niemand zou het zo ontwerpen.
Welke deadline van 2 december 2026 heeft uw leverancier niet genoemd?
Artikel 50 lid 2 van de AI-verordening verplicht aanbieders van systemen die synthetische audio, beeld, video of tekst genereren de output machineleesbaar te markeren, detecteerbaar als kunstmatig gegenereerd. Die transparantieverplichtingen gelden sinds 2 augustus 2026. Voor generatieve systemen die vóór die datum al op de markt waren geeft artikel 111 lid 4, zoals gewijzigd door de Digital Omnibus on AI (Verordening (EU) 2026/1744, in werking sinds 27 juli 2026), aanbieders tot 2 december 2026. Systemen voor standaardbewerking en systemen met een rechtshandhavingsgrondslag vallen erbuiten. De implementatietijdlijn van IBM en de lezing van ActuIA van dezelfde verordening zijn het eens over de datum en over wie de plicht draagt.
Die plicht ligt bij de aanbieder, niet bij u. Juist daarom is hij bruikbaar. Een leverancier die een generatieve functie heeft gebouwd op een product dat u in 2024 kocht, staat nu al onder een wettelijke verplichting met een datum over de markering van die output, en er resteren zes weken; u mag vragen hoe hij daaraan voldoet. Dat is een vraag met een deadline erachter in plaats van een verzoek om goede wil. Noch de Nederlandse handreiking noch de Amerikaanse checklist uit oktober voor klanten wier leverancier AI toevoegt, overigens de meest volledige bedingenlijst die er is, noemt artikel 111 lid 4. Stel de vraag schriftelijk en bewaar het antwoord. Het is het goedkoopste bewijs dat u krijgt dat de functie vóór oplevering is beoordeeld.
Welke van uw eigen verplichtingen veranderen, en welke niet?
Minder dan de presentatie van de leverancier suggereert, en op langzamere klokken dan de nieuwsbrieven over compliance doen vermoeden.
- AI-geletterdheid. Artikel 4 is door de Digital Omnibus herschreven. Aanbieders en gebruiksverantwoordelijken nemen nu maatregelen om de ontwikkeling van AI-geletterdheid te ondersteunen, en het artikel stelt uitdrukkelijk dat het van hen niet verlangt dat zij een specifiek niveau bij een individu garanderen. Een functie die voor 400 gebruikers wordt aangezet is een ondersteuningsplicht, geen certificeringsprogramma.
- Effectbeoordeling. De effectbeoordeling grondrechten uit artikel 27 bindt alleen publieke organisaties, partijen die een publieke dienst verlenen en gebruiksverantwoordelijken van kredietbeoordelings- en verzekeringssystemen; private kopers van deze omvang hadden hem dus zelden. Waar hij wel geldt, staat artikel 27 nu toe te verwijzen naar een DPIA onder de AVG in plaats van een parallel document op te tuigen. Raakt de functie persoonsgegevens die u al beoordeelde, breid die DPIA dan uit in plaats van een tweede te starten; wat een Nederlandse organisatie onder de AVG echt bindt geeft de volgorde.
- Hoog-risicoverplichtingen. De verplichtingen uit bijlage III schoven naar 2 december 2027 en die uit bijlage I naar 2 augustus 2028. Zit de nieuwe functie in recruitment, kredietbeoordeling of toegang tot essentiële diensten, dan heeft u dertien maanden, niet nul. Artikel 111 lid 2 raakt bestaande systemen nu alleen nog als het ontwerp aanzienlijk is gewijzigd, en een AI-functie van een leverancier kan precies dat zijn.
- Zelf aanbieder worden. Artikel 25 maakt van een gebruiksverantwoordelijke een aanbieder zodra die zijn eigen naam of merk op een hoog-risicosysteem zet, of het beoogde doel zo wijzigt dat een systeem hoog risico wordt. De assistent van de leverancier intern omdopen en op een nieuw besluit richten is de realistische manier waarop een IT-afdeling in het middensegment ongemerkt aanbiedersplichten binnenloopt.
Wie moet elk van de vijf vragen beantwoorden?
De handreiking noemt twee rollen, inkoper en functioneel beheerder. In een IT-organisatie van deze omvang is dat werk verdeeld over vier mensen die geen gedeelde wachtrij hebben: de contracteigenaar, de applicatie-eigenaar of functioneel beheerder, de privacy officer of FG, en de security officer. Daarom arriveert een AI-functie van een leverancier, valt hij op bij één van de vier, en bereikt hij de andere drie nooit. Een intake lost dat goedkoop op: vijf vragen, elk met één eigenaar en één artefact.
- Staat de functie standaard aan, en kunnen we hem per tenant uitzetten? Applicatie-eigenaar. Artefact: een schermafdruk van de instelling en de datum waarop die is gecontroleerd.
- Hebben we een subverwerkersmelding gekregen, en wanneer sluit de bezwaartermijn? Privacy officer. Artefact: de gedateerde melding, opgenomen in het verwerkingsregister.
- Wordt de output gemarkeerd, en staat die markering er op 2 december 2026? Contracteigenaar, schriftelijk bij de leverancier. Artefact: het schriftelijke antwoord van de leverancier.
- In welk proces gaan mensen hem gebruiken, en neemt dat proces een besluit over een persoon? Applicatie-eigenaar samen met de proceseigenaar. Artefact: één regel in de servicecatalogus.
- Welke klasse wijziging is dit, en wie keurt die goed? Changemanager. Wij betoogden een indeling in drie klassen in AI-changemanagement, en een feature flag aan de leverancierskant is precies de casus waarvoor die indeling bestaat.
Waar dit landt, en waar wij zitten
Twee weken zijn genoeg om dit vóór te zijn. Week een: zet op een rij welke leveranciers in uw applicatieportfolio sinds januari een AI-functie hebben uitgebracht, wat voor een middensegmentlandschap van Microsoft, een ERP en een servicedesktool meestal zes tot vijftien partijen is. Week twee: loop de vijf vragen langs bij de drie die persoonsgegevens of een klantgericht besluit raken, en stuur vraag drie vóór 2 december naar alle partijen. Bij de meeste leveranciers van deze omvang krijgt u geen addendum, en stap drie van de handreiking is de stap die een private koper het minst vaak haalt. Het register van wat u vroeg en wat zij antwoordden is meer waard dan het addendum dat u niet kreeg: dat is het artefact waar een auditor, een ondernemingsraad of uw bestuur om vraagt.
Crux Digits bouwt en draait AI-systemen náást de ICT-partner of het interne IT-team dat u al heeft. Wij doen niet uw servicedesk, uw infrastructuur of uw contractdesk, en wij zijn niet de partij die het addendum van uw leverancier ondertekent. Waar wij van waarde zijn is de beoordeling in het midden: doet de functie wat de leverancier zegt, wat doet hij met het datapad, en wat vervanging zou kosten. Ons werk met middelgrote organisaties staat bij toegepaste AI voor het middensegment, en hoe een implementatie hier echt verloopt bij AI-implementatie in Nederland. Wilt u alleen weten of de functie in een risicoklasse valt waar u iets mee moet, dan geeft de AI Act-risicochecker dat in een paar minuten.
Laatst bijgewerkt: 21 oktober 2026.
Software rond uw proces en uw data, met AI waar het de uitkomst verandert. Elke week iets dat werkt, en de code is van u.
Maatwerksoftware in Nederland →