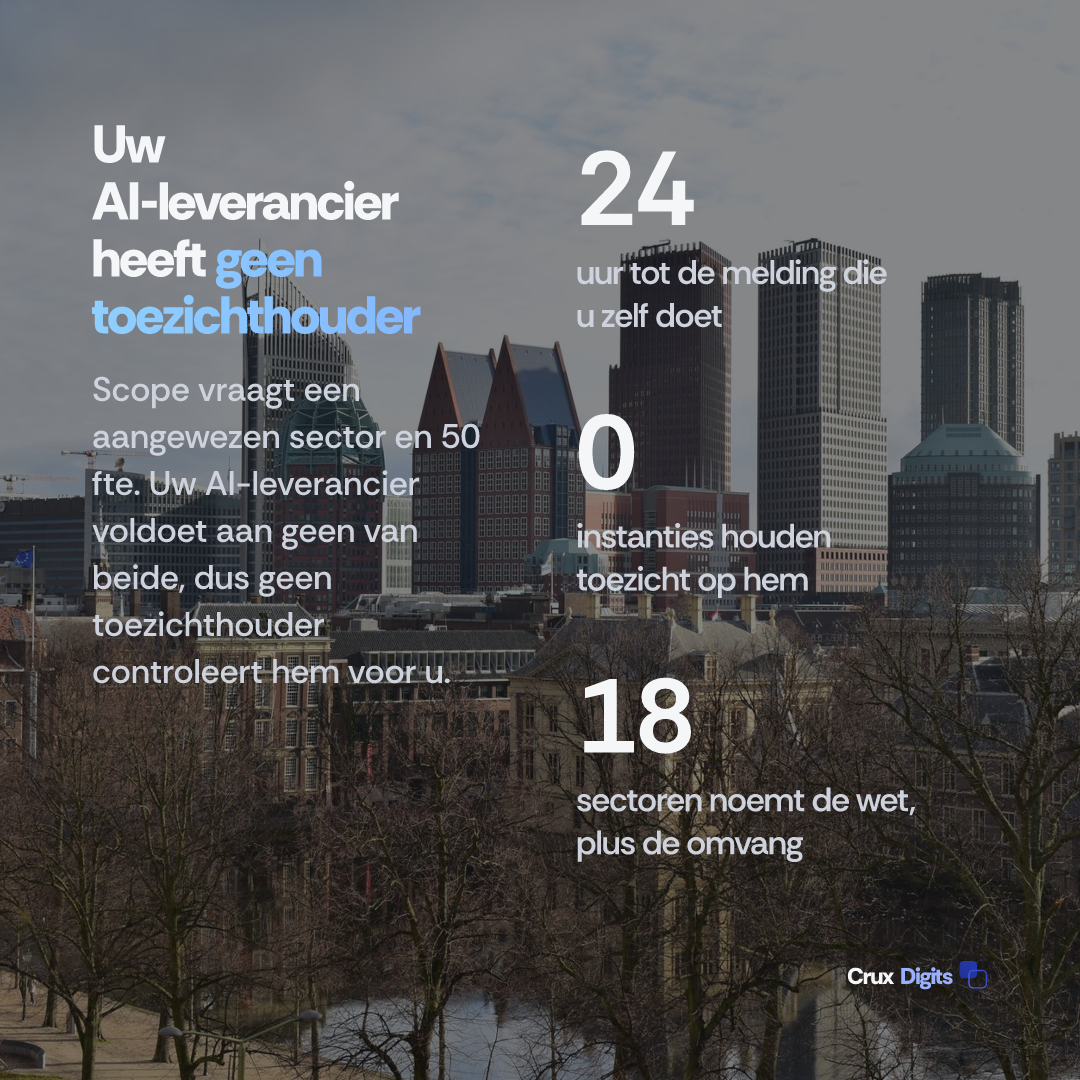
De Cyberbeveiligingswet geldt sinds 15 augustus 2026 voor meer dan 8.000 Nederlandse organisaties. De ketenzorgplicht ligt bij u, niet bij uw AI-leverancier: het NCSC schrijft onomwonden dat een toezichthouder geen toezicht houdt op toeleveranciers. Uw ICT-partner valt mogelijk zelfstandig onder de wet. Uw gespecialiseerde AI-leverancier vrijwel zeker niet. Die drie posities vragen drie verschillende instrumenten, en één standaardvragenlijst past bij geen enkele.
Wie valt onder de Cyberbeveiligingswet, en wie bepaalt dat?
De wet trad in werking op 15 augustus 2026, samen met de Wet weerbaarheid kritieke entiteiten. De reikwijdte hangt van twee toetsen af, en de eerste overslaan is de gangbare fout. Eerst uw sector: de Cbw bindt ruwweg 8.000 organisaties in de achttien sectoren die de bijlagen aanwijzen, dus een groot Nederlands bedrijf in een niet-aangewezen sector valt er helemaal niet onder, en de meeste bedrijven in deze omvangklasse evenmin. Onze pagina over API-koppelingen draagt die uitleg voluit. Pas daarna geldt de omvang: 50 of meer medewerkers in fte, of minder dan 50 maar met zowel een jaaromzet als een balanstotaal boven 10 miljoen euro. Partner- en verbonden ondernemingen tellen mee in alle drie de cijfers, dus een shared-services-entiteit binnen een concern valt er vaak onder terwijl de werkmaatschappijen eromheen nog discussiëren over wie het antwoord bezit. Het NCSC publiceert beide toetsen en de zelfevaluatie van de RDI geeft de classificatie terug.
Daaruit volgen twee dingen voor een IT-organisatie tussen 250 en 5.000 FTE die beide toetsen passeert. Ten eerste is registratie in het entiteitenregister sinds dezelfde datum verplicht, verloopt die via Mijn.NCSC.nl en moet die actueel blijven: een fusie of een wijziging in uw IP-reeksen geeft u binnen twee weken door, en niet registreren kan een boete of een last onder dwangsom opleveren. Ten tweede weegt uw classificatie zwaarder dan de lijst met verplichtingen. Essentiële entiteiten krijgen proactief toezicht, waarbij een inspecteur kan optreden zonder dat er een incident is geweest. Belangrijke entiteiten worden doorgaans achteraf bekeken. De boetemaxima volgen dezelfde splitsing, op de niveaus die de NIS2-richtlijn vaststelt: 10 miljoen euro of 2 procent van de wereldwijde omzet tegenover 7 miljoen euro of 1,4 procent.
Het toezicht is bovendien niet centraal geregeld. De eigen tabel van het NCSC verdeelt de sectoren over de RDI, de ILT, De Nederlandsche Bank, de AFM en nog enkele sectorale inspecties, en de FAQ onderaan geeft de verdeling. Wie meerdere vestigingen in twee aangewezen sectoren heeft, zit met de praktische vraag welk orgaan ooit uw AI-documentatie gaat lezen, en dat is zelden het orgaan waarmee uw securityteam al een relatie heeft.
Valt uw AI-leverancier er überhaupt onder?
Hier lopen de drie partijen uiteen, scherper dan de meeste inkooppakketten aannemen. U als afnemer valt eronder, bent geregistreerd en zit aan de meldtermijnen vast. Uw ICT-partner is een ander geval: beheer van ICT-diensten is zelf een Cbw-sector, en de RDI publiceert quickscan-resultaten voor die sector. Haalt uw managed service- of managed security-provider hetzelfde omvangcriterium, dan draagt die een eigen zorgplicht, een eigen registratie en een eigen meldplicht, volledig los van uw contract.
Uw gespecialiseerde AI-leverancier valt in het gewone geval onder niets. Een partij die een AI-systeem ontwerpt, bouwt en oplevert, beheert niet uw netwerk- en informatiesystemen, en juist dat beheer plaatst een aanbieder in die sector. De entiteiten die de Cbw ongeacht hun omvang raakt vormen bovendien een korte, gesloten lijst: DNS-dienstverleners, aanbieders van openbare elektronische communicatienetwerken en -diensten, vertrouwensdienstverleners, registers voor topleveldomeinnamen en overheidsorganisaties. Beheerders van ICT-diensten staan niet op die omvangonafhankelijke lijst, en een AI-specialist komt er niet in de buurt. Een kleine AI-leverancier valt af op het omvangcriterium, een grote op het sectorcriterium.
De rest zegt het NCSC zelf. Op de leverancierspagina staat dat een toezichthouder geen toezicht houdt op toeleveranciers en er geen boete oplegt voor het ontbreken van een certificaat. Wij zijn hierin niet de eersten, en het zou oneerlijk zijn te doen alsof. Privacy in Bedrijf bracht dezelfde posities naar Nederlands recht al in kaart, tot en met de conclusie dat wat overblijft het contract is, en ons eigen stuk over de Belgische route via CyFun maakt het structurele punt over directe leveranciers. Wat wij nergens hebben teruggevonden is hoe dat gat er voor een AI-systeem in het bijzonder uitziet: welke gebeurtenissen benoemd moeten worden, en waarom de wettelijke melding van uw ICT-partner u niets oplevert.
Wat vraagt de ketenzorgplicht feitelijk van u?
De zorgplicht in artikel 21 vraagt passende en evenredige technische, operationele en organisatorische maatregelen, en noemt het beveiligen van de toeleveringsketen als een van de gebieden die zij moeten dekken. Het NCSC vertaalt de leverancierstoets naar de specifieke kwetsbaarheden van uw rechtstreekse leveranciers en dienstverleners en de algemene kwaliteit van hun cybersecuritypraktijk, inclusief hun procedures voor veilige ontwikkeling. Drie woorden dragen het gewicht. Rechtstreeks, want de plicht stopt bij de partij met wie u contracteert, dus de modelaanbieder achter de API van uw leverancier blijft erbuiten tenzij u ook met hem contracteert. Evenredig, en de illustratie van het NCSC zelf is een fysieke toegangspas die past bij een serverruimte maar niet bij een aanbieder van digitale prijsinformatie. En beoordelen, want wat u verschuldigd bent is een beoordeling, geen certificaat.
Dat laatste woord is waar AI-inkoop het vaakst misgaat. De standaard NIS2-leveranciersvragenlijst eist ISO 27001 of een gelijkwaardig raamwerk, en het NCSC stelt dat de Cbw geen enkel raamwerk voorschrijft, met ISO 27001 en sectorregelingen expliciet genoemd. Stuur dat pakket naar een AI-specialist van vijftien man en u krijgt een van twee uitkomsten: een waarheidsgetrouw nee, dat uw eigen proces vervolgens als bevinding vastlegt, of een vinkje dat u niets vertelt over het systeem dat gebouwd wordt. Ondertussen krijgt de partij die wél een wettelijke plicht draagt, uw ICT-partner, dezelfde algemene lijst. U heeft te veel gevraagd aan de leverancier die de wet negeert en te weinig aan de leverancier die zij reguleert.
Er is een stillere reden waarom het algemene pakket onderpresteert. Het NCSC merkt op dat een leverancier die meerdere Cbw-organisaties bedient van elk van hen verschillende lijsten met maatregelen ontvangt. Uw vragenlijst sluit aan in een rij, en hoe algemener hij is, hoe lager hij in die rij staat. Wat het NCSC wél aanraadt is de afspraken vastleggen in een SLA of een DAP, in meetbare en ondubbelzinnige termen, met dienstbeschrijving, duur, eigendom, risico's en beveiliging. Dat is redactiewerk, geen auditwerk. Wordt u daarnaast gevraagd een AI-managementsysteem te certificeren, of moet u vaststellen of het systeem überhaupt hoog risico is, breng dan eerst de overlap in kaart met wat u al draait voordat u een tweede koopt: wij deden dat clausule voor clausule voor ISO 42001, en onze AI Act-risicochecker beslecht de classificatievraag.
Waarom breekt de 24-uursklok op een AI-leverancier?
Dit is het deel dat een echt incident overleeft. Uw vroegtijdige waarschuwing moet uiterlijk 24 uur nadat u kennis krijgt van een significant incident de deur uit, de volledigere melding na 72 uur, en een eindrapport binnen één maand na de eerste melding, bij zowel uw sectorale CSIRT als uw toezichthouder. Entiteiten die ook onder DORA of de Netcode elektriciteit vallen hebben vier uur in plaats van 24. Vertrouwensdienstverleners hebben 24 uur in plaats van de 72. Of een incident significant is, staat in sectorspecifieke ministeriële regelingen en niet in de wet zelf.
Al die termijnen lopen vanaf uw kennisneming. Uw AI-leverancier heeft geen wettelijke klok, geen CSIRT-relatie en geen toezichthouder. Begint een retrievalpijplijn documenten over tenantgrenzen heen terug te geven, dan is de partij die het als eerste ziet doorgaans de partij zonder juridische plicht om u snel te waarschuwen, en elk uur tussen hun constatering en uw kennisneming gaat af van uw 24. Wij betoogden eerder dat een AI-incident een benoemde eigenaar nodig heeft vóór 02:00. De Cbw maakt daar een termijn met een boete aan vast.
Let nog eenmaal op de asymmetrie met uw ICT-partner, want daar is makkelijk valse troost aan te ontlenen. Valt die eronder, dan heeft die inderdaad een eigen 24-uursplicht. Maar die plicht loopt op zijn eigen kennisneming, naar zijn eigen toezichthouder, over zijn eigen diensten. Het is een melding aan de staat, geen melding aan u.
Welke clausules dichten het gat echt?
Vier clausules doen meer werk dan welke raamwerkeis ook. Eén: een meldtermijn die korter is dan de uwe, gerekend vanaf de kennisneming van de leverancier en niet vanaf de uwe, met een benoemd kanaal dat geen gedeelde mailbox is. Twee, en dit is de clausule die werkelijk eigen is aan AI: een definitie van wat meetelt, want significant is gedefinieerd voor uw sector en niet voor uw systeem, dus benoemt u de gebeurtenissen zelf. Onverwachte retrieval over tenantgrenzen. Een prompt-injectiepad dat een schrijfactie bereikt. Een stille wijziging van de modelversie, die productiegedrag verandert zonder release en zonder RFC, en wij zetten eerder uiteen welke van zulke wijzigingen in een CAB horen en welke die zouden verzuipen. Een index die tegen de verkeerde bron is herbouwd. Geen van die vier gebeurtenissen staat in een standaard securityvragenlijst, want geen ervan is een securitymaatregel.
Drie: beoordelingsrechten in plaats van certificaatrechten, dus een architectuurdoorloop, inzage in bewijs van veilige ontwikkeling en het recht om opnieuw te vragen na een materiële wijziging, alle drie beter dan een jaarcertificaat dat in januari waar was. Vier: het benoemen van de twee andere partijen, zodat wie wie waarschuwt, en in welke volgorde, vastligt terwijl het platform van de ICT-partner en de applicatie van de AI-leverancier nog beide werken. Is de leverancier Belgisch en ligt een certificaat daar wél op tafel, dan loopt de gelijkwaardige lijst anders.
Niets daarvan is exotisch contractwerk. Het is de erkenning dat voor deze ene leverancier het contract het enige instrument is dat u heeft, omdat de toezichthouder u geen tweede aanreikt.
Hoe zit dat anders in België?
Ander land, ander instrument. Een Vlaamse organisatie werkt naar de Belgische omzetting en het CyFun-raamwerk van het CCB in plaats van naar de Cbw, de toezichthouder is het CCB in plaats van de RDI, en certificering heeft daar een status die de Nederlandse wet nadrukkelijk aan geen enkel raamwerk geeft. Wij schreven die versie apart. Eén leverancierspakket voldoet niet aan beide toezichthouders, en juist de Nederlandse aanname dat geen certificaat vereist is reist het slechtst over de grens.
Wat moet IT in de komende dertig dagen doen?
Vier dingen, in deze volgorde. Stel eerst uw eigen classificatie en registratiestatus vast, want essentieel of belangrijk bepaalt wie onaangekondigd kan langskomen. Splits daarna uw AI-leveranciers in partijen die iets voor u beheren en partijen die iets voor u gebouwd hebben: de eerste valt mogelijk zelfstandig onder de wet, de tweede niet, en alleen de tweede heeft de contractroute hierboven nodig. Lees uw bestaande AI-contracten na op een meldtermijn, die naar onze ervaring ontbreekt of in werkdagen is uitgedrukt. En leg de ketenvraag bij uw ICT-partner neer als vraag van vakgenoot tot vakgenoot en niet als vragenlijst: wat valt er aan uw kant onder, wat meldt u, en bij wie.
Omgevingen met meerdere leveranciers zijn in Nederland de norm en niet de uitzondering, en juist op de naad tussen twee leveranciers raakt een 24-uursklok kwijt. Wij werken naast uw ICT-partner en niet in zijn plaats, en precies daarom vinden wij de scopevraag het nu schriftelijk beslechten waard, voordat een incident hem voor u beslecht. Onze kijk op wat een AI-implementatiepartner moet dragen zet uiteen waar die lijn ligt, en toegepaste AI voor middelgrote organisaties behandelt de governancekant.
Laatst bijgewerkt: 19 oktober 2026.
Een consultant zegt waar AI loont; Crux Digits bouwt het ook. Vaste prijs per stap, één vaste expert, vanuit Utrecht.
AI-consultancy in Nederland →